هکرها دمای یخچال صدها فروشگاه فرانسه را تا ۵۰ درجه بالا بردند که این موضوع باعث ایجاد آتشسوزی شد و مواد غذایی را فاسد کرد.
طبق گزارش رویترز، مهاجمان سایبری در جریان عملیاتی شبانه، دمای یخچالها و فریزرهای صدها سوپرمارکت فرانسوی را تا ۵۰ درجه سانتیگراد افزایش دادند؛ رویدادی که به آتشسوزی در چندین شعبه و فساد مقادیر چشمگیری از محصولات غذایی منتهی شد.
دفتر دادستانی پاریس روز دوشنبه اعلام کرد که یک حمله سایبری «در مقیاس گسترده»، یخچالهای متصل به اینترنت را در چندین فروشگاه بزرگ خردهفروشی مواد غذایی در سراسر فرانسه تحت تأثیر قرار داده و خسارتهای سنگینی به زنجیره محصولات غذایی وارد ساخته و موجب بروز آتشسوزی شده است.
یک مقام آگاه در دفتر نخستوزیر سباستین لکورنو خبر داد که وی دستور رسمی آغاز تحقیقات فنی را به آژانس ملی امنیت سایبری فرانسه (ANSSI) صادر کرده است. این منبع افزود فرانسه در حال هماهنگی با شرکای اروپایی خود است، چرا که نشانههایی از آسیب دیدن سایر کشورهای قاره نیز مشاهده شده است؛ به گفته او، نهادهای امنیتی در حال ارزیابی این مسئله هستند که آیا شرکتهای فرانسوی دیگر نیز در دایره خطر قرار دارند یا خیر.
فلیکس امه، تحلیلگر ارشد اطلاعات تهدیدات در بخش کشف و ارزیابی تهدیدات شرکت امنیت سایبری سکویا (Sekoia)، اعلام کرد که کشورهای اسپانیا، پرتغال، لهستان، آلمان و بلژیک نیز با این موج از حملات مواجه شدهاند.
ابعاد خسارت در فروشگاههای زنجیرهای
گروه خردهفروشی کارفور (Carrefour) از آسیب دیدن ۸۰ سوپرمارکت خود خبر داد. همزمان، مجموعه مونوپری (Monoprix) که حدود ۴۹۰ فروشگاه در فرانسه دارد، تأیید کرد ۵ درصد از کل شعبات آن با اختلال مواجه شدهاند.
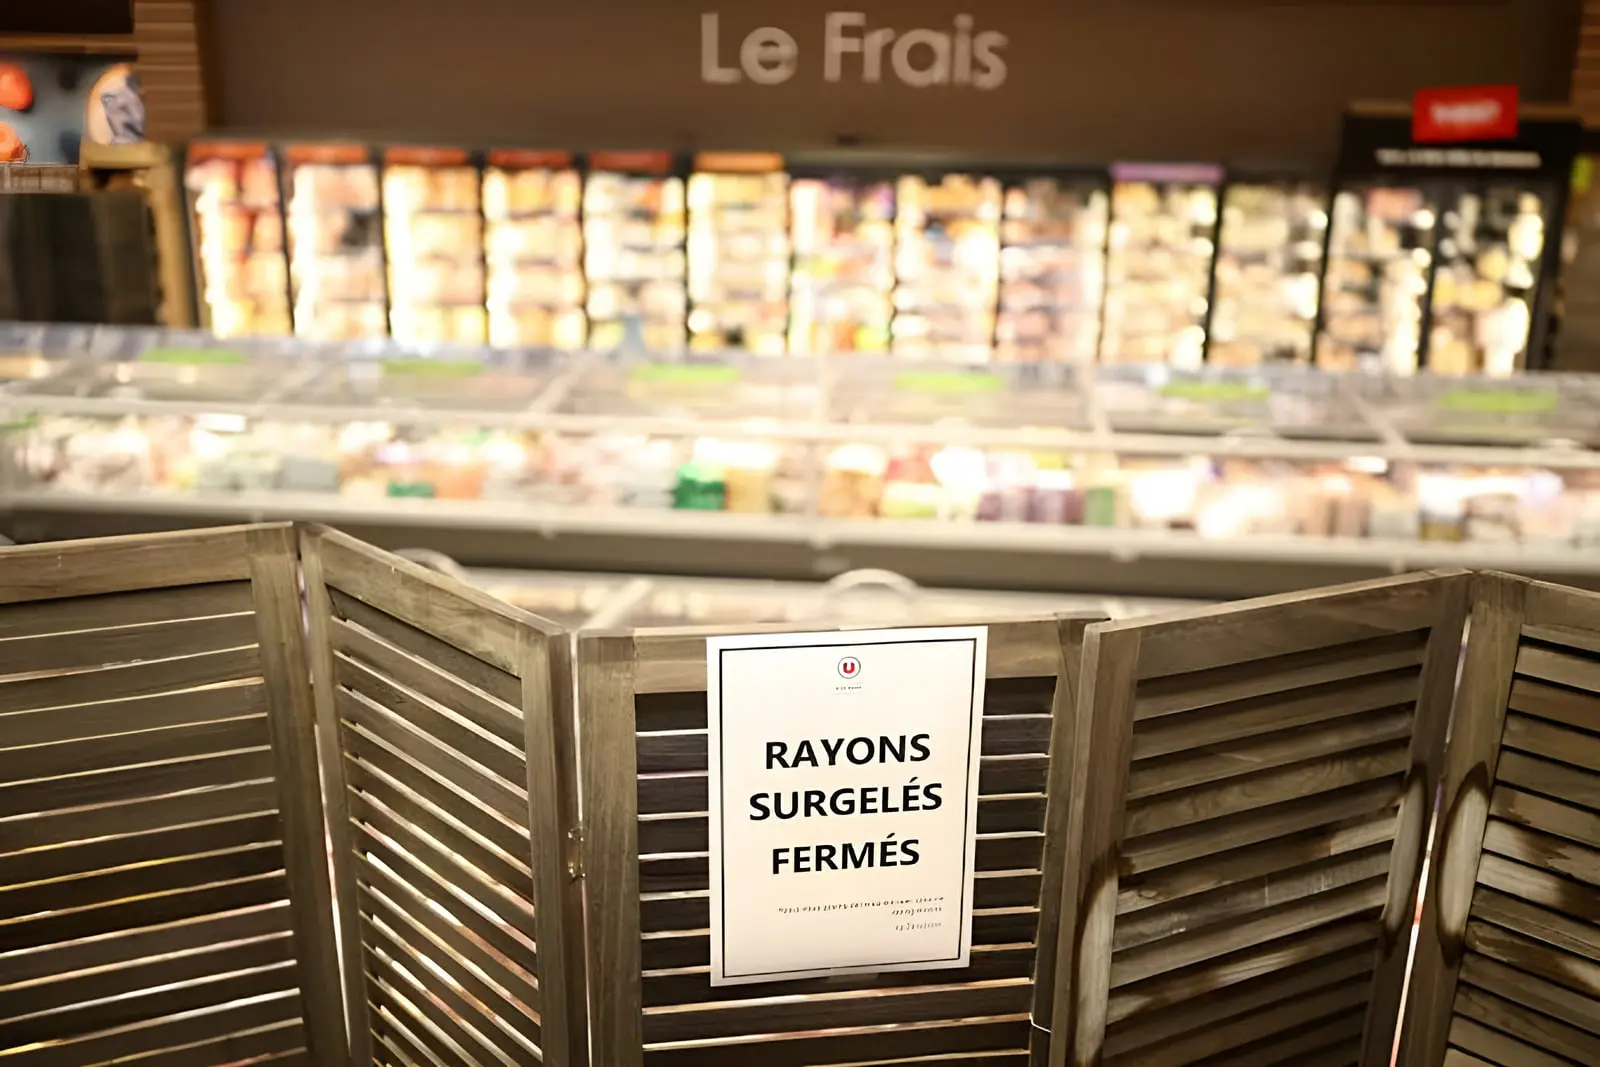
شرکت لهموسکتر (Les Mousquetaires)، مالک فروشگاههای زنجیرهای اینترمارشه (Intermarché)، اعلام کرد که سامانههای سرمایشی حدود ۱۵۰ فروشگاه زیرمجموعه این برند به مدت ۶ ساعت در طول شب تا دمای ۵۰ درجه سانتیگراد داغ شدهاند. سخنگوی این شرکت گفت با هدف حذف هرگونه خطر بهداشتی برای شهروندان، تمام مواد غذایی آسیبدیده دور ریخته شده است.
گرت دی کلرک، یکی از شهروندان ساکن پاریس، در مشاهدات خود گزارش داد کارکنان شعبه اینترمارشه در مرکز پایتخت، چرخدستیهای انباشته از بستههای منجمدِ یخزداییشده را درون مخازن غولپیکر زباله تخلیه میکردند و بستنیهای آبشده از بستهبندیهای آسیبدیده کف خیابان سرازیر شده بود.
بستنیهای آبشده از بستهبندیهای آسیبدیده کف خیابان سرازیر شده بود
دومینیک شلشر، مدیرعامل مجموعه کوپراتیو یو (Coopérative U)، با تایید حمله به فروشگاههای این گروه، در شبکه اجتماعی ایکس نوشت:
«هدف قرار دادن تجهیزاتی که نقشی حیاتی در نگهداری محصولات تازه و چرخه تأمین غذای جامعه فرانسه دارند، رویدادی فوقالعاده وخیم و بیسابقه است.»
دو غول دیگر خردهفروشی فرانسه، شامل لکلرک (E.Leclerc) و اوشان (Auchan)، به تماسها برای اظهارنظر پاسخی ندادند.
هنوز ارزیابی رسمی و جامعی از رقم خسارت کل این بخش منتشر نشده است؛ با این حال، تیری کوتیار، مدیرعامل اینترمارشه، در گفتوگو با شبکه خبری بیافام تیوی (BFM TV) این رخداد را «بیسابقه» خواند و تأکید کرد که تنها در طول یک روز، خسارتی بالغ بر «دهها میلیون یورو در سرتاسر کشور» به بار آمده است.
تنها در طول یک روز، خسارتی بالغ بر دهها میلیون یورو در سراسر کشور به بار آمده است
کریستل دلبرگ، مدیرکل انجمن خردهفروشی اروپایی یوروکامرس (EuroCommerce)، در این رابطه اظهار کرد:
«این حادثه بار دیگر ضرورت افزایش سطح تابآوری در تمام طول زنجیره تأمین را گوشزد میکند.»
نفوذ از طریق درگاههای اینترنتی مدیریت تبرید
راهروهای سرپوشیده و سامانههای برودتی در سوپرمارکتهای مدرن معمولاً به دست پنلهای کنترلی متمرکزی هدایت میشوند که یخچالها و فریزرهای کل مجموعه را هماهنگ میکنند. این سامانهها به شبکه اینترنت متصل هستند؛ قابلیتی که به تیمهای فنی و پشتیبانی اجازه میدهد دما و کارکرد دستگاهها را از راه دور کنترل و تنظیم کنند.
منبع نزدیک به نخستوزیر فرانسه گفت که آژانس ANSSI ریشه نفوذ را در یک رخنه امنیتی در نرمافزارهای ارائهشده توسط شرکت دانمارکی دانفوس (Danfoss) ردگیری کرده است.
شرکت دانفوس با انتشار بیانیهای اعلام کرد که «از حوادث رخداده در فرانسه که شمار محدودی از سامانههای مدیریت تبرید را هدف قرار داده، آگاه است.» این شرکت با اشاره به اینکه سامانههای آسیبدیده «از فرمورهای قدیمی استفاده میکردند»، متذکر شد: «ما از مدتها قبل به مشتریان توصیه کردهایم سامانههای تحت پشتیبانی را به جدیدترین سفتافزارها مجهز نگه دارند و دستگاههای قدیمی را با راهکارهای نسل نو جایگزین کنند.»
«فرمور» یا سفتافزار (Firmware) برنامه نرمافزاری پایهای و ثابتی است که مستقیماً بر روی حافظه سختافزاری تجهیزات الکترونیکی و صنعتی تعبیه شده و وظیفه کنترل مستقیم عملکردهای فیزیکی دستگاه را بر عهده دارد.
هشدارهای پیشین درباره آسیبپذیری
پیشتر در تاریخ ۹ اوت، تیم ۸۲ از شرکت امنیت سایبری کلاروتی (Claroty) پژوهشی منتشر کرده بود که آسیبپذیریهای امنیتی موجود در کنترلر Danfoss AK-SM 800A را تشریح میکرد. بر پایه آن گزارش، بستههای بهروزرسانی دانفوس رخنههایی را رفع میکردند که به مهاجمان امکان میداد سازوکارهای احراز هویت را دور زده و بر روی سامانههای آسیبپذیر کدهای مخرب اجرا کنند.
رخنهها به مهاجمان امکان میداد سازوکارهای احراز هویت را دور زده و روی سامانههای آسیبپذیر کدهای مخرب اجرا کنند
این رویدادها شباهت فنی بالایی با اختلالاتی دارد که در اواخر ماه اوت در حدود دوازده فروشگاه عرضه مایحتاج پرسنل نظامی آمریکا رخ داد و به دلیل از کار افتادن یخچالها، فاسد شدن مواد غذایی را به دنبال داشت.
فدراسیون بازرگانی و توزیع فرانسه (FCD) با صدور بیانیهای خواستار «شفافیت کامل» شرکت دانفوس درباره ابعاد این حادثه شد. این تشکل صنفی اعلام کرد سوپرمارکتها در تلاشند تا امنیت غذایی شهروندان را تضمین کرده و در سریعترین زمان فعالیت خود را از سر بگیرند؛ FCD افزود که تعدادی از فروشگاههای آسیبدیده تاکنون به مدار فعالیت بازگشتهاند.
اختلال سایبری در هلند و آمریکا
همزمان با بحران فرانسه، شرکت هلندی آهولد دلهیز (Ahold Delhaize)، مالک بزرگترین فروشگاه زنجیرهای هلند یعنی آلبرت هاین (Albert Heijn) که عملیات تجاری گستردهای نیز در ایالات متحده دارد، از بروز یک «مشکل امنیتی» در شبکه خود خبر داد و افزود که به عنوان اقدامی پیشگیرانه، تعدادی از سامانههای خود را از مدار خارج کرده است.
در اپلیکیشن موبایلی آلبرت هاین پیامی درج شد که اعلام میکرد به دلیل یک «رویداد امنیت سایبری»، امکان تحویل آنلاین سفارشهای غذایی و خواربار وجود ندارد. حدود ۱۰ درصد از کل فروش این برند وابسته به سفارشهای آنلاین است. شعبات فیزیکی این فروشگاه باز ماندند، اما خبرگزاری هلندی ایانپی (ANP) گزارش داد که سفارشهای آنلاین شرکتهای رقیب با افزایش ناگهانی و چشمگیری روبهرو شده است.
حدود ۱۰ درصد از کل فروش آلبرت هاین وابسته به سفارشهای آنلاین است
مجموعه آهولد دلهیز اعلام کرده دلیلی دال بر وجود ارتباط ساختاری میان وقایع فرانسه و سامانههای این شرکت نیافته است.
این شرکت چهارمین زنجیره بزرگ خردهفروشی خواربار در ایالات متحده محسوب میشود. در همین زمینه، وبسایتهای زنجیرهای تابعه این هلدینگ در آمریکا از جمله استاپ اند شاپ (Stop & Shop)، جاینت (Giant)، هانافورد (Hannaford) و فود لاین (Food Lion) با بارگذاری پیام «سایت موقتاً از دسترس خارج است» از کار افتادند. هنوز مشخص نیست که آیا سایر بخشهای عملیاتی این هلدینگ نیز ضربه دیدهاند یا خیر.